Cloud ibrido: quando conviene davvero alle PMI
Il cloud ibrido integra risorse locali e servizi cloud: criteri tecnici, sicurezza e costi per decidere se è adatto alla tua impresa con metodo chiaro
Noventra7 min di lettura
Un gestionale che deve dialogare con macchinari in sede, un e-commerce soggetto a picchi stagionali, archivi che non possono uscire da specifici perimetri: sono casi concreti in cui il cloud ibrido entra nella discussione. Non è una scelta da fare per inseguire un modello tecnologico. È un’architettura da valutare quando risolve un vincolo operativo meglio delle alternative.
Per molte PMI, il punto non è scegliere tra server interni e cloud pubblico in modo ideologico. Il punto è capire dove devono risiedere applicazioni, dati e servizi affinché il sistema resti disponibile, sicuro, sostenibile nei costi e gestibile nel tempo.
Cos’è un cloud ibrido, in termini operativi
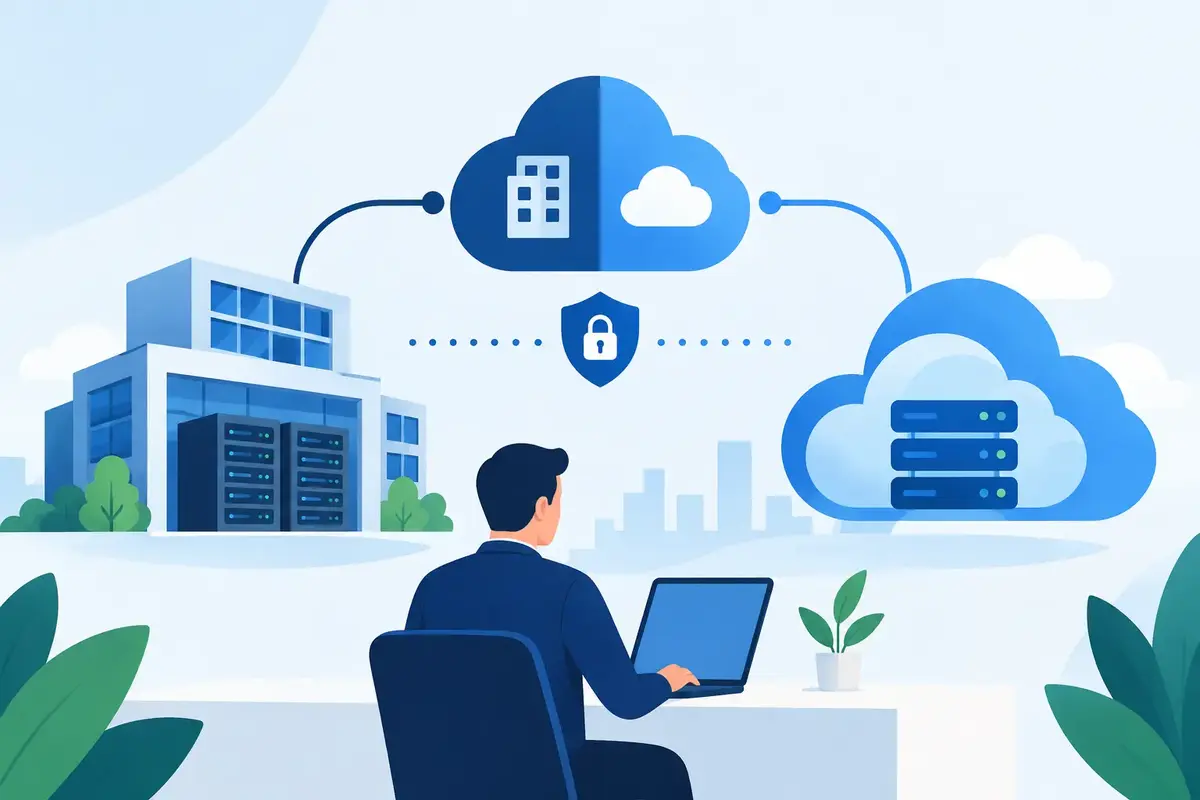
Un’architettura ibrida combina almeno due ambienti distinti: risorse private, che possono essere server aziendali o infrastrutture dedicate in data center, e risorse cloud fornite da un provider esterno. Questi ambienti non devono soltanto coesistere: devono comunicare attraverso reti, identità, regole di sicurezza e procedure di gestione definite.
Un caso tipico è quello di un’applicazione gestionale con database ospitato su un’infrastruttura privata, mentre i componenti web esposti al pubblico vengono eseguiti nel cloud. Un altro scenario riguarda il backup: produzione in sede o su VPS dedicati, copie cifrate e conservate su storage cloud separato.
La distinzione è rilevante. Avere alcuni servizi SaaS e un file server locale non costruisce automaticamente un cloud ibrido. Per parlare di modello ibrido servono integrazione progettata, responsabilità chiare e capacità di governare i flussi tra ambienti.
Quando il cloud ibrido ha senso
Il cloud ibrido è utile quando esistono esigenze differenti che un unico ambiente non soddisfa in modo efficiente. La vicinanza fisica a impianti, terminali di magazzino o dispositivi industriali può rendere necessario mantenere alcuni carichi vicino all’operatività aziendale. Al tempo stesso, un portale clienti o un e-commerce può richiedere scalabilità e distribuzione geografica che un server locale faticherebbe a garantire.
Anche la modernizzazione graduale è una ragione concreta. Sostituire un gestionale critico in una sola fase può essere rischioso e costoso. Un’architettura ibrida consente di separare i componenti: si può portare nel cloud un nuovo front-end React, un’API Node.js o una parte dei servizi di reportistica, mantenendo temporaneamente il sistema legacy e i suoi dati nel perimetro esistente.
Ci sono poi vincoli di continuità operativa. Se una sede perde connettività Internet, alcune funzioni potrebbero dover restare disponibili localmente. In questi casi, affidare tutto a servizi remoti senza progettare modalità degradate può trasformare un guasto di rete in un fermo operativo.
Il modello è indicato anche per gestire dati con livelli di criticità diversi. Non significa che il cloud pubblico sia inadatto ai dati sensibili: significa che classificazione, cifratura, localizzazione, controlli di accesso e requisiti contrattuali vanno valutati per ogni categoria di dato, non risolti con una scelta generica.
I vantaggi reali, senza semplificazioni
Il primo vantaggio è la possibilità di collocare ogni componente dove produce più valore. I servizi con carico variabile possono usare risorse elastiche. Le integrazioni a bassa latenza con sistemi presenti in sede possono restare vicine agli impianti. I backup possono essere separati dall’ambiente di produzione, riducendo l’impatto di un incidente locale.
Il secondo è la gradualità. Invece di migrare un intero patrimonio applicativo, l’azienda può definire priorità tecniche e di business. Si interviene prima sui componenti che limitano prestazioni, sicurezza o capacità di evoluzione, evitando progetti di trasformazione troppo estesi e difficili da controllare.
Il terzo è la resilienza, ma solo se progettata. Replicare dati, predisporre un ambiente secondario o distribuire servizi su più zone non basta. Bisogna stabilire quanto dato si accetta di perdere in caso di incidente, in quanto tempo il servizio deve tornare operativo e chi esegue materialmente le procedure di ripristino. Sono parametri operativi, non dettagli da rimandare.
I costi nascosti di un’architettura ibrida
Il cloud ibrido non è automaticamente più economico. Può ridurre investimenti iniziali e consentire una crescita più flessibile, ma introduce costi di integrazione, connettività, monitoraggio, backup, trasferimento dati e gestione delle identità. Se le risorse cloud restano accese senza controllo o il traffico tra ambienti è intenso, la spesa ricorrente può crescere rapidamente.
C’è anche un costo organizzativo. Un’infrastruttura distribuita richiede competenze che coprono networking, sistemi, sicurezza, applicazioni e processi di rilascio. Se sviluppo e infrastruttura vengono gestiti da soggetti diversi senza responsabilità condivise, i problemi finiscono spesso nelle zone di confine: configurazioni incoerenti, permessi errati, tempi lunghi di diagnosi.
Per questo la valutazione economica deve includere il costo totale di esercizio. Non basta confrontare il canone mensile del cloud con il prezzo di un server. Occorre stimare manutenzione, rinnovo hardware, licenze, assistenza, ore del personale, rischi di indisponibilità e costi di un eventuale ripristino.
Sicurezza: il perimetro non sparisce, cambia forma
In un ambiente ibrido il perimetro non coincide più con la rete dell’ufficio. Identità, credenziali, API, connessioni VPN, endpoint e configurazioni cloud diventano tutti elementi da controllare. Un errore di autorizzazione su uno storage o una chiave API esposta nel codice può avere conseguenze più serie di un problema fisico sul server locale.
La base è applicare il principio del privilegio minimo: ogni utente, servizio e integrazione deve avere solo i permessi necessari. L’accesso amministrativo deve essere protetto con autenticazione a più fattori, registrato nei log e limitato nel tempo quando possibile.
Anche la segmentazione di rete conta. Database, applicazioni interne, sistemi esposti al pubblico e strumenti di amministrazione non dovrebbero condividere indiscriminatamente lo stesso spazio di rete. Firewall, gruppi di sicurezza e regole di comunicazione devono essere documentati e verificati, non lasciati come impostazioni ereditate da prove iniziali.
Backup cifrati, test di ripristino periodici e aggiornamenti costanti completano il quadro. Un backup mai ripristinato in un ambiente di prova è una speranza, non una misura di continuità.
Come progettare un cloud ibrido che resti gestibile
La progettazione dovrebbe iniziare dai processi aziendali, non dal catalogo dei servizi cloud. Quali applicazioni sono critiche? Quali dati trattano? Cosa accade se non sono disponibili per un’ora, un giorno o una settimana? Quali integrazioni dipendono dalla rete locale? Le risposte definiscono priorità e vincoli.
Il passo successivo è mappare dipendenze e flussi. Un’applicazione apparentemente autonoma può dipendere da un database, un servizio SMTP, un file system condiviso, un ERP o un provider di identità. Migrare solo il componente visibile senza considerare queste relazioni genera latenze, errori e superfici di attacco non previste.
Serve poi una separazione chiara tra ambienti di sviluppo, test e produzione. Container Docker, configurazioni versionate e procedure di deployment ripetibili aiutano a evitare differenze non controllate. Nginx, certificati, variabili d’ambiente, policy di rete e segreti applicativi devono essere gestiti con lo stesso rigore del codice.
Infine, monitoraggio e responsabilità devono essere definiti prima della messa in esercizio. È necessario sapere chi riceve gli alert, quali soglie attivano un intervento, come si analizzano i log e chi decide durante un incidente. Senza questo presidio, l’architettura ibrida aumenta i punti da controllare senza aumentare davvero l’affidabilità.
Cloud ibrido o alternativa più semplice?
Non tutte le aziende hanno bisogno di un modello ibrido. Un’applicazione web senza dipendenze locali, con dati ben gestibili nel cloud e carichi prevedibili, può funzionare meglio su un’infrastruttura interamente cloud. Al contrario, un ambiente stabile, con applicazioni esclusivamente interne e vincoli di connessione rilevanti, potrebbe non ottenere benefici sufficienti dalla distribuzione su più piattaforme.
La scelta corretta dipende dal rapporto tra complessità introdotta e valore ottenuto. Il cloud ibrido è giustificato quando migliora continuità, prestazioni, sicurezza o capacità di evoluzione in modo misurabile. Se aggiunge soltanto livelli tecnici, contratti e costi difficili da governare, una soluzione più lineare è spesso preferibile.
Per questo un progetto efficace non parte dalla domanda “quale cloud scegliamo?”, ma da un’analisi concreta di applicazioni, processi e rischi. Noventra affronta questo tipo di scelta collegando sviluppo, infrastruttura e sicurezza: il risultato deve essere un sistema che il business riesce a usare e mantenere, non un’architettura interessante solo sulla carta.
Continua a leggere
Come progettare API aziendali senza creare debito
Capire come progettare API aziendali: contratti, sicurezza, versioning e monitoraggio per integrare sistemi affidabili e ridurre i costi operativi reali.
Quando aggiornare applicazioni legacy aziendali
Capire quando aggiornare applicazioni legacy riduce rischi, costi operativi e blocchi. Segnali, priorità e metodo per decidere con dati concreti e reali.
Migliori soluzioni ecommerce B2B per PMI
Come valutare le migliori soluzioni ecommerce B2B: cataloghi, listini, integrazioni ERP, sicurezza e operatività per PMI che vendono ad aziende.