Docker versus macchine virtuali: cosa scegliere
Docker versus macchine virtuali: differenze, costi, sicurezza e criteri concreti per scegliere l architettura adatta alle applicazioni aziendali moderne.
Noventra7 min di lettura
Un gestionale che richiede ambienti separati per clienti diversi, un e-commerce con picchi stagionali o un’applicazione legacy che dipende da una precisa versione di Windows pongono problemi infrastrutturali molto diversi. Il confronto tra docker versus macchine virtuali non si risolve scegliendo la tecnologia più recente: richiede di valutare applicazione, continuità operativa, requisiti di sicurezza e capacità del team di gestire l’ambiente nel tempo.
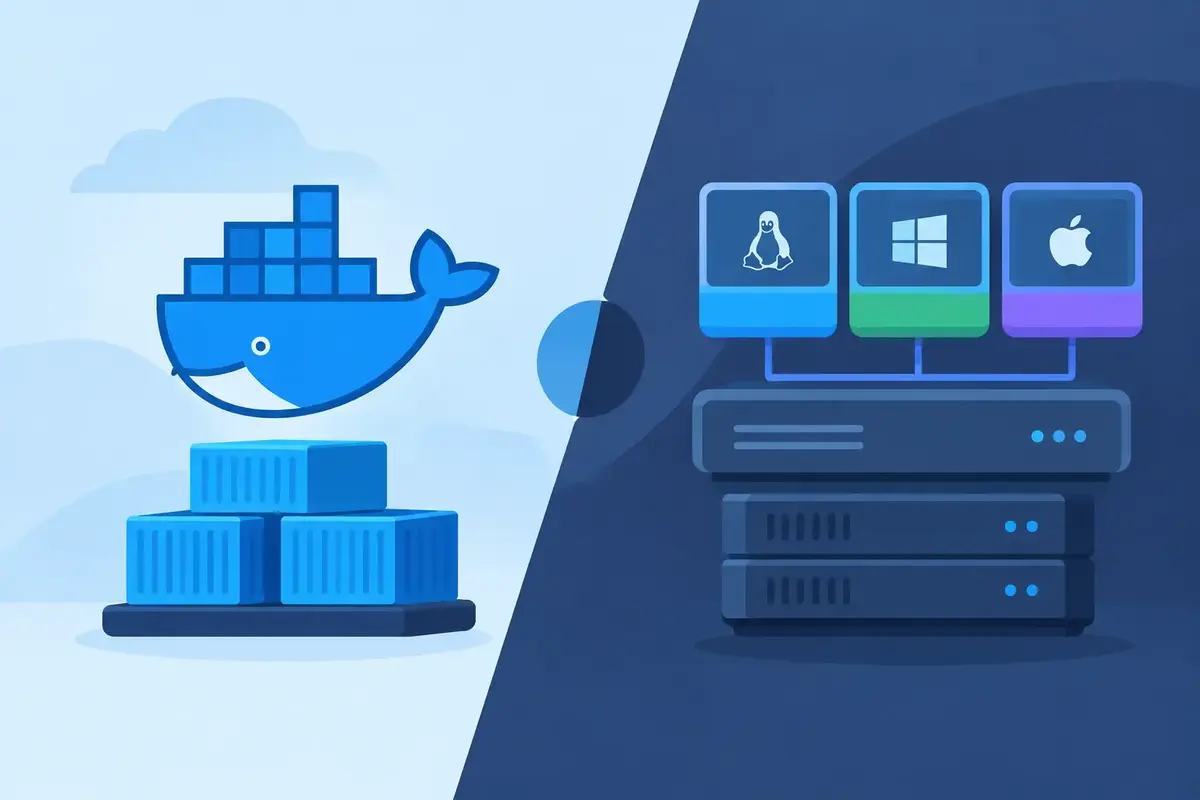
Docker e macchine virtuali rispondono entrambi a un’esigenza concreta: isolare i carichi di lavoro e rendere le applicazioni ripetibili. Lo fanno però a livelli diversi dello stack. Questa differenza incide su costi, prestazioni, manutenzione e modalità di ripristino in caso di incidente.
Docker versus macchine virtuali: la differenza tecnica
Una macchina virtuale emula un computer completo. Su un server fisico, un hypervisor crea più macchine indipendenti, ciascuna con sistema operativo, librerie, applicazioni e configurazione propri. Una VM Linux e una VM Windows possono convivere sullo stesso host, purché l’hypervisor e le risorse disponibili lo consentano.
Docker utilizza invece la virtualizzazione a livello di sistema operativo. I container condividono il kernel dell’host, ma isolano processi, filesystem, rete e dipendenze dell’applicazione. Un container non contiene un sistema operativo completo: contiene ciò che serve per eseguire uno specifico servizio, ad esempio PHP-FPM per Laravel, Node.js per un frontend React, Redis o un worker per l’elaborazione delle code.
La conseguenza è immediata. Una VM richiede più risorse e tempi di avvio maggiori, ma offre una separazione più netta e un perimetro operativo più ampio. Un container è leggero, rapido da creare e semplice da replicare, ma deve essere progettato e gestito con disciplina: immagini aggiornate, privilegi minimi, segreti fuori dal codice e persistenza dei dati trattata correttamente.
Non sono quindi alternative assolute. È frequente eseguire Docker all’interno di una o più macchine virtuali. In questo modello, la VM separa l’infrastruttura dall’host fisico e Docker organizza i servizi applicativi al suo interno. Per molte PMI è una combinazione equilibrata tra controllo, portabilità e semplicità di gestione.
Quando Docker è la scelta più efficace
Docker è particolarmente adatto alle applicazioni moderne composte da servizi distinti. Un progetto può includere un’applicazione Laravel, un database, un motore di cache, un servizio di ricerca, processi schedulati e code asincrone. Senza container, installare e mantenere tutte queste componenti sullo stesso server può generare conflitti di versione e procedure difficili da riprodurre.
Con Docker, la configurazione dell’ambiente diventa dichiarativa. Lo stesso insieme di servizi può essere avviato su sviluppo, staging e produzione con differenze limitate alle variabili di configurazione, ai segreti e alle risorse assegnate. Questo riduce il classico problema del “funziona sul computer dello sviluppatore ma non sul server”.
I vantaggi sono concreti anche sul piano operativo. Un rilascio può basarsi su un’immagine versionata e verificata, invece che su modifiche manuali a un server. Se una nuova versione presenta un errore, il rollback è più rapido perché consiste nel riavviare l’immagine precedente, a condizione che migrazioni database e compatibilità dei dati siano state pianificate.
Docker è utile anche quando servono ambienti isolati per cliente, demo o test. Tuttavia, isolamento non significa automaticamente sicurezza completa. Un container esposto male, eseguito come root o costruito su un’immagine obsoleta rimane un rischio. La velocità di rilascio senza un processo di aggiornamento e monitoraggio può amplificare il problema invece di risolverlo.
I limiti da considerare
I container funzionano bene per processi tendenzialmente stateless: applicazioni web, API, worker, servizi di cache. Lo stato persistente, come database e file caricati dagli utenti, richiede più attenzione. Volumi, backup verificati, replica, permessi del filesystem e procedure di ripristino devono essere definiti prima della messa in produzione.
Inoltre Docker non elimina la complessità infrastrutturale. La sposta in file di configurazione, registry delle immagini, gestione della rete, logging centralizzato e automazione dei deploy. Per un singolo applicativo su una VPS, una configurazione Docker Compose ben mantenuta può essere sufficiente. Per architetture con molti nodi e alta disponibilità, entrano in gioco strumenti di orchestrazione che non vanno adottati solo perché disponibili.
Quando usare le macchine virtuali
Le macchine virtuali restano una scelta sensata per software legacy, applicazioni monolitiche e sistemi che richiedono un controllo completo del sistema operativo. Se un gestionale dipende da servizi Windows, da driver specifici o da una configurazione storica difficilmente containerizzabile, forzarlo in Docker può aumentare il rischio operativo.
Una VM è spesso più intuitiva da amministrare per chi ha procedure consolidate basate sul server tradizionale. Permette di applicare policy di sistema, installare agent di monitoraggio o sicurezza e intervenire con strumenti noti. Offre inoltre un confine più marcato tra ambienti diversi, utile quando si ospitano applicazioni con requisiti incompatibili o livelli di fiducia distinti.
C’è però un costo. Ogni VM porta con sé un sistema operativo da aggiornare, proteggere e monitorare. Se dieci piccoli servizi vengono installati su dieci VM, si moltiplicano patch, backup, consumi di RAM, immagini disco e punti di possibile errore. La standardizzazione diventa più difficile e la replica di un ambiente richiede più tempo.
Le snapshot aiutano, ma non sostituiscono una strategia di backup. Una snapshot può essere utile prima di un aggiornamento rischioso; non garantisce invece il recupero affidabile dopo corruzione dei dati, cancellazioni accidentali o un incidente che coinvolga lo storage. Backup separati, cifrati e testati restano necessari sia per le VM sia per i container.
Prestazioni, costi e sicurezza: il confronto reale
Dal punto di vista delle prestazioni, Docker ha in genere un overhead inferiore: non deve avviare un sistema operativo per ogni servizio. Questo consente una maggiore densità di carichi sullo stesso server, soprattutto quando applicazioni e processi sono numerosi ma poco esigenti. Il vantaggio non è infinito: database intensivi, elaborazioni pesanti e limiti di I/O richiedono comunque risorse dimensionate correttamente.
Sul costo, il confronto deve includere non solo CPU, RAM e disco, ma ore di gestione. Un’infrastruttura apparentemente economica diventa costosa se i deploy sono manuali, le configurazioni non sono documentate e ogni aggiornamento richiede interventi urgenti. Docker tende a ridurre il costo di replica e rilascio; le VM possono ridurre il rischio di cambiamenti per applicazioni che non sono pronte a essere containerizzate.
La sicurezza richiede una lettura meno superficiale. Una VM non è sicura solo perché ha un sistema operativo dedicato, così come un container non è insicuro solo perché condivide il kernel. Il livello di protezione dipende da hardening dell’host, aggiornamenti, controllo degli accessi, segmentazione di rete, esposizione delle porte, gestione delle credenziali e qualità del monitoraggio.
In un ambiente Docker è essenziale limitare i privilegi, evitare immagini non mantenute, eseguire scansioni delle dipendenze e aggiornare regolarmente immagini base e runtime. Nelle VM serve lo stesso rigore su sistema operativo, servizi installati, utenti, firewall e accessi amministrativi. In entrambi i casi, il punto debole più comune è la configurazione lasciata crescere senza una responsabilità chiara.
Un criterio pratico per decidere
La prima domanda non dovrebbe essere “quale tecnologia è migliore?”, ma “quale problema dobbiamo rendere più semplice nei prossimi tre anni?”. Se l’obiettivo è rendere ripetibili sviluppo e rilascio di un’applicazione web moderna, Docker è normalmente la direzione corretta. Se il vincolo principale è mantenere operativo un software dipendente da un sistema specifico, una VM può essere la scelta più prudente.
Per un e-commerce o una piattaforma SaaS, l’architettura può prevedere una VM Linux come base infrastrutturale, Nginx come reverse proxy e container separati per applicazione, worker, cache e servizi accessori. Il database può rimanere sullo stesso nodo per progetti piccoli, ma per sistemi critici va valutata una separazione in base a carico, requisiti di disponibilità e piano di backup.
Prima di decidere, conviene verificare quattro aspetti: compatibilità dell’applicazione con i container, competenze disponibili per la gestione continuativa, requisiti di isolamento e continuità, modalità di backup e ripristino. Sono domande meno appariscenti della tecnologia scelta, ma determinano la stabilità del servizio.
Noventra affronta questa valutazione collegando codice, server e sicurezza. Non ha senso proporre container se il risultato è un’infrastruttura che il cliente non riesce a mantenere, così come non ha senso mantenere macchine virtuali sovradimensionate per abitudine. La scelta utile è quella che rende i rilasci controllabili, i dati recuperabili e l’operatività meno dipendente da interventi straordinari.
La tecnologia giusta è quella che permette di aggiornare un’applicazione senza trasformare ogni rilascio in un rischio operativo. Da qui conviene partire: mappare servizi, dipendenze e dati, poi costruire un ambiente che il team possa monitorare, aggiornare e ripristinare con procedure verificabili.
Continua a leggere
KPI e-commerce B2B essenziali da misurare
I KPI e-commerce B2B essenziali per leggere margini, ordini, clienti e operatività, trasformando dati dispersi in decisioni commerciali misurabili bene.
Come progettare API aziendali senza creare debito
Capire come progettare API aziendali: contratti, sicurezza, versioning e monitoraggio per integrare sistemi affidabili e ridurre i costi operativi reali.
Cloud ibrido: quando conviene davvero alle PMI
Il cloud ibrido integra risorse locali e servizi cloud: criteri tecnici, sicurezza e costi per decidere se è adatto alla tua impresa con metodo chiaro