Perché usare autenticazione multifattore in azienda
Scopri perché usare autenticazione multifattore riduce il rischio di accessi impropri, protegge dati e continuità operativa della tua impresa ogni giorno.
Noventra7 min di lettura
Una password sottratta non è un problema teorico: può dare accesso a posta elettronica, gestionali, file condivisi, pannelli cloud, e-commerce e ambienti server. Capire perché usare autenticazione multifattore significa ridurre in modo concreto la probabilità che una singola credenziale compromessa diventi un incidente operativo.
Per molte PMI, il punto debole non è l’assenza di un firewall o di un antivirus. È l’accesso. Account amministrativi lasciati aperti, password riutilizzate, caselle email esposte a phishing e collaboratori che lavorano da reti diverse creano una superficie di attacco ampia. L’autenticazione multifattore, spesso indicata come MFA o 2FA, aggiunge una verifica ulteriore prima di consentire l’ingresso in un sistema.
Non elimina ogni rischio. Nessuna misura singola lo fa. Ma cambia radicalmente il valore di una password rubata per chi tenta un accesso non autorizzato.
Perché usare autenticazione multifattore cambia il livello di rischio
L’autenticazione tradizionale si basa su un solo fattore: qualcosa che l’utente conosce, cioè la password. Il problema è che le password possono essere indovinate, intercettate, riutilizzate dopo una violazione esterna o ottenute con una pagina di phishing credibile.
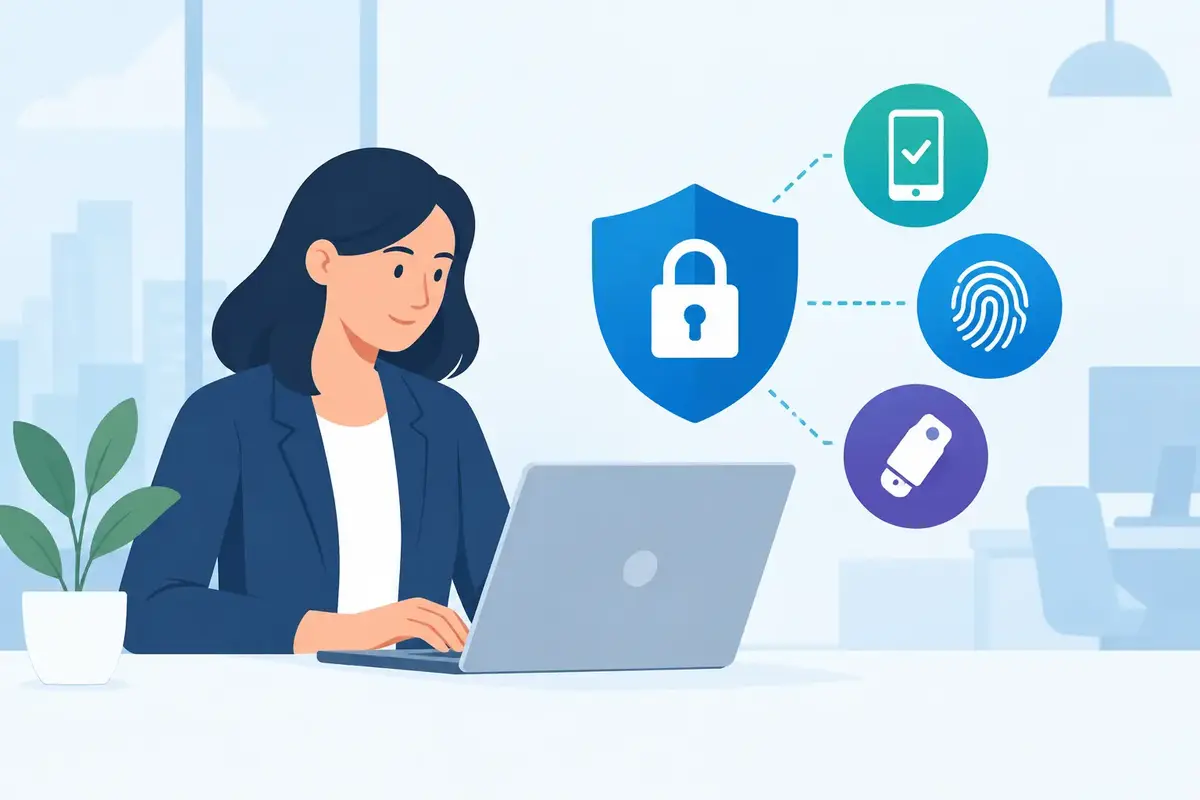
La MFA richiede almeno una prova aggiuntiva. Può essere qualcosa che l’utente possiede, come un’app di autenticazione o una chiave fisica, oppure qualcosa che lo identifica, come un dato biometrico. Per accedere non basta più conoscere una password: serve anche disporre del secondo elemento previsto dalla policy.
Questo è il punto operativo. Se un dipendente inserisce le proprie credenziali su un sito fraudolento, l’attaccante può ricevere username e password. Senza il secondo fattore, però, nella maggior parte dei casi non può completare l’accesso. L’azienda guadagna tempo per rilevare l’evento, revocare le sessioni, reimpostare le credenziali e contenere il problema.
Per chi gestisce infrastrutture, l’effetto è ancora più rilevante. Un account con privilegi elevati compromesso può portare alla modifica di configurazioni, all’esfiltrazione di dati, all’installazione di malware o alla cifratura dei sistemi. Applicare MFA agli accessi amministrativi non è un dettaglio di conformità: è una misura di controllo essenziale.
Quali sistemi proteggere per primi
Non tutti gli account hanno lo stesso impatto, quindi l’adozione va ordinata per priorità. Il primo perimetro da proteggere è la posta elettronica aziendale. Una casella email compromessa consente spesso di reimpostare le password di altri servizi, intercettare comunicazioni, inviare richieste fraudolente ai fornitori e impersonare figure interne.
Subito dopo vengono gli account amministrativi: cloud provider, server VPS, pannelli di hosting, repository di codice, strumenti di deploy, VPN, gestione DNS e console di backup. Sono accessi meno numerosi, ma molto più sensibili. Un secondo fattore obbligatorio qui riduce il rischio di modifiche non autorizzate all’infrastruttura.
Il terzo gruppo comprende applicazioni gestionali, CRM, e-commerce, strumenti di collaborazione e archivi documentali. La priorità dipende dal tipo di dati trattati e dal danno che deriverebbe da un accesso improprio. In un e-commerce, ad esempio, occorre distinguere fra l’account di un operatore che gestisce ordini e quello che può modificare pagamenti, catalogo, utenti e integrazioni.
La regola è semplice: più un account può vedere dati riservati, spostare denaro, modificare sistemi o creare nuovi utenti, più la MFA deve essere immediata e rigorosa.
I fattori non sono tutti equivalenti
Il secondo fattore può assumere forme diverse. Gli SMS sono diffusi perché facili da attivare, ma non rappresentano la scelta migliore per gli account critici: il numero telefonico può essere oggetto di SIM swap, intercettazioni o attacchi mirati. Possono essere accettabili come soluzione iniziale o di recupero, non come unico standard per chi amministra sistemi sensibili.
Le applicazioni di autenticazione che generano codici temporanei sono generalmente preferibili. Non dipendono dalla rete cellulare e sono semplici da distribuire. Richiedono però un processo chiaro per il cambio di dispositivo, il recupero dell’accesso e la gestione di eventuali telefoni smarriti.
Le notifiche push sono comode, ma vanno configurate con attenzione. L’approvazione ripetuta di richieste inattese può portare alla cosiddetta MFA fatigue: l’utente, per stanchezza o distrazione, accetta una richiesta inviata da un attaccante. Dove disponibili, è utile usare meccanismi con number matching, che chiedono di confermare un codice visualizzato durante il login.
Per gli accessi ad alto privilegio, le chiavi hardware FIDO2 o passkey offrono un livello di protezione superiore contro il phishing. Legano l’autenticazione al sito corretto e rendono molto più difficile usare credenziali raccolte su pagine false. Hanno un costo e richiedono una gestione fisica, ma per amministratori di sistema, responsabili finanziari e utenti con poteri estesi sono una scelta proporzionata al rischio.
La MFA va progettata, non solo attivata
Attivare una funzione nel pannello di un servizio è il primo passo, non il progetto. Una MFA mal gestita può creare blocchi operativi oppure lasciare aperte scorciatoie che vanificano il controllo.
Serve innanzitutto una mappa degli account: quali sistemi esistono, chi li utilizza, quali ruoli hanno, dove sono presenti account condivisi e quali accessi restano attivi dopo la conclusione di un rapporto di lavoro. Gli account condivisi sono un problema frequente: rendono difficile attribuire azioni e complicano la revoca selettiva. Dove possibile, ogni persona deve accedere con una propria identità e ricevere soltanto i privilegi necessari.
Occorre poi definire i metodi ammessi. Per esempio, app di autenticazione per gli utenti standard e chiavi hardware per gli amministratori. Vanno predisposti codici di recupero, conservati in modo controllato, e procedure per smarrimento del dispositivo o indisponibilità del titolare dell’account. Un codice di recupero salvato in chiaro nella stessa casella email che dovrebbe proteggere non è una procedura: è un punto debole.
Anche l’onboarding e l’offboarding contano. L’attivazione della MFA deve entrare nel processo di consegna degli account; la revoca degli accessi deve far parte dell’uscita di un dipendente, collaboratore o fornitore. Le verifiche periodiche aiutano a individuare utenti inattivi, privilegi eccessivi e dispositivi non più autorizzati.
L’impatto sugli utenti esiste, ma si può contenere
La principale obiezione è comprensibile: un controllo in più rallenta il lavoro. In alcuni contesti, soprattutto su dispositivi condivisi o nelle attività operative con turni frequenti, l’attrito può essere percepito come significativo.
Il punto non è ignorarlo, ma gestirlo senza abbassare la protezione. La scelta del metodo corretto, sessioni affidabili sui dispositivi aziendali gestiti, Single Sign-On dove ha senso e istruzioni brevi riducono il numero di richieste senza trasformare la MFA in un ostacolo costante. Al contrario, chiedere il secondo fattore a ogni azione, senza considerare il contesto, porta gli utenti a cercare scorciatoie.
Va inoltre chiarito cosa la MFA non risolve. Non protegge da un utente che approva volontariamente una richiesta fraudolenta, non corregge autorizzazioni applicative sbagliate e non sostituisce backup verificati, aggiornamenti, segmentazione della rete e monitoraggio. È un controllo di accesso, non un’intera strategia di sicurezza.
Un requisito utile anche per clienti, fornitori e continuità operativa
Le aziende trattano sempre più spesso dati di clienti, documenti contrattuali, informazioni fiscali, listini, progetti e accessi di terze parti. Un incidente non produce solo costi tecnici: può bloccare ordini, ritardare fatturazioni, compromettere la relazione con i clienti e richiedere verifiche sul trattamento dei dati.
La MFA riduce uno dei vettori più comuni di ingresso e rende più credibile il presidio della sicurezza verso clienti e partner. Questo vale in particolare per chi gestisce piattaforme e-commerce, software SaaS, ambienti con dati sanitari o gestionali collegati a processi essenziali.
Per essere efficace, tuttavia, deve essere accompagnata da log consultabili e alert sugli accessi anomali: tentativi da paesi inattesi, nuove registrazioni di fattori, modifiche agli account privilegiati e accessi fuori orario possono essere segnali da verificare. La protezione funziona meglio quando non si limita a bloccare, ma aiuta anche a vedere cosa sta accadendo.
La domanda pratica non è se un secondo fattore aggiunga qualche secondo al login. È se l’impresa può permettersi che una password rubata apra la porta a sistemi, dati e processi critici. Partire dagli account più esposti, definire regole sostenibili e verificare l’adozione nel tempo è un intervento concreto, misurabile e proporzionato alla maggior parte delle realtà aziendali.
Continua a leggere
Quando serve un penetration test in azienda
Quando serve un penetration test: segnali, obblighi e priorità per verificare applicazioni, e-commerce e infrastrutture prima di un incidente reale e grave.
Tendenze cybersecurity PMI italiane nel 2026
Le tendenze cybersecurity PMI italiane nel 2026: rischi concreti, priorità operative e scelte tecniche per proteggere dati, applicazioni e continuità.
Quando esternalizzare il reparto IT aziendale
Quando esternalizzare il reparto IT aziendale: segnali, costi e criteri per affidare sviluppo, infrastrutture e sicurezza a un partner specializzato.