Quando serve un penetration test in azienda
Quando serve un penetration test: segnali, obblighi e priorità per verificare applicazioni, e-commerce e infrastrutture prima di un incidente reale e grave.
Noventra7 min di lettura
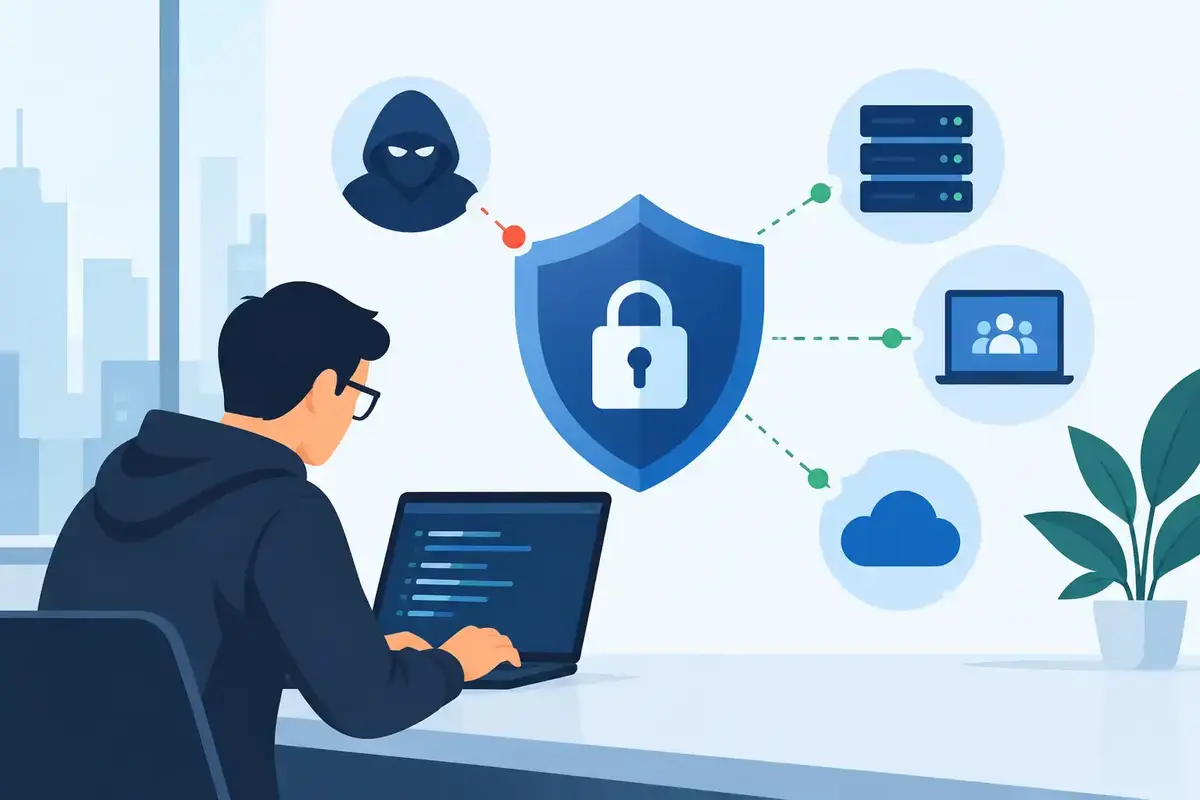
Un portale clienti appena pubblicato, un e-commerce che raccoglie pagamenti o un gestionale accessibile da remoto sono sistemi che meritano una domanda precisa: quando serve un penetration test? Non dopo un attacco, ma prima che una debolezza tecnica diventi accesso non autorizzato, fermo operativo o perdita di dati. Il penetration test serve a verificare, con un approccio controllato, se un attaccante potrebbe sfruttare vulnerabilità reali nell’applicazione, nell’infrastruttura o nelle modalità di accesso.
Non è un controllo da eseguire una volta sola per ottenere un report da archiviare. È un’attività da programmare quando cambia il livello di esposizione dell’azienda, quando si modificano i sistemi o quando il valore dei dati trattati rende il rischio non più accettabile.
Quando serve un penetration test: i casi concreti
Il primo caso è il rilascio di una nuova applicazione web, di un’area riservata o di un e-commerce. La fase di sviluppo può includere test automatici, code review e controlli di qualità, ma non sostituisce una verifica condotta con la mentalità di chi prova ad aggirare i controlli. Autenticazione, recupero password, gestione dei ruoli, upload di file, API e integrazioni di pagamento sono punti in cui piccoli errori possono produrre conseguenze rilevanti.
Un test è opportuno anche prima di rendere pubblico un servizio già esistente che fino a quel momento era usato solo dalla rete interna o da un gruppo ristretto di utenti. Esporre un gestionale su Internet, consentire l’accesso VPN a fornitori e dipendenti, collegare sistemi tramite API o aprire un pannello amministrativo modifica la superficie d’attacco. La domanda non è se la piattaforma funziona: è se i suoi confini sono stati progettati e configurati correttamente.
Un altro momento critico coincide con interventi importanti sull’architettura. Una migrazione su VPS, il passaggio a Docker, l’adozione di un nuovo reverse proxy, una revisione delle regole Nginx o l’introduzione di servizi cloud possono lasciare porte esposte, permessi eccessivi, segreti applicativi accessibili o configurazioni incoerenti. Anche un’infrastruttura ben gestita può ereditare errori durante il cambiamento.
Il penetration test va valutato inoltre dopo una compromissione, un malware, un accesso sospetto o un tentativo di frode. In questo scenario non deve sostituire la gestione dell’incidente: prima si contiene il danno, si preservano le evidenze e si ripristinano i servizi. Il test aiuta poi a capire se esistono ulteriori vettori di attacco, se la correzione adottata è sufficiente e dove intervenire per evitare una nuova intrusione.
Non basta una scansione delle vulnerabilità
Scansione delle vulnerabilità e penetration test sono attività complementari, ma non equivalenti. Uno scanner rileva automaticamente versioni software obsolete, servizi esposti, configurazioni note o vulnerabilità pubblicate. È utile per avere visibilità frequente e per individuare problemi ricorrenti, soprattutto su ambienti con molti asset.
Un penetration test aggiunge contesto e verifica sfruttabilità. Il professionista correla più debolezze, valuta i controlli compensativi e prova a raggiungere un obiettivo concordato, per esempio accedere a dati di altri clienti, elevare i privilegi o muoversi da un’applicazione a un sistema interno. Non tutte le segnalazioni di uno scanner sono un rischio concreto, e non tutte le vulnerabilità sfruttabili emergono da una scansione automatica.
Per una PMI, la scelta dipende dalla situazione. Una verifica automatizzata e periodica può essere adeguata per il controllo ordinario di server e componenti noti. Un penetration test diventa necessario quando occorre misurare il rischio effettivo di un sistema esposto o ad alta criticità. Ridurre tutto a un elenco di CVE senza priorità non aiuta chi deve decidere tempi, budget e impatto delle correzioni.
Quali sistemi testare per primi
La priorità non dipende soltanto dalla complessità tecnica. Va definita considerando i dati trattati, l’esposizione esterna, il numero di utenti e il danno operativo provocato da un blocco o da una violazione. Un’applicazione semplice che conserva dati personali e documenti riservati può richiedere più attenzione di un sistema tecnicamente più articolato ma isolato e privo di informazioni sensibili.
In genere meritano una valutazione prioritaria gli e-commerce, i portali B2B, i CRM accessibili via web, le applicazioni gestionali con utenti esterni, le API usate da app mobile o partner e le infrastrutture che ospitano servizi pubblici. Rientrano nel perimetro anche i pannelli di amministrazione, gli accessi remoti, le reti Wi-Fi aziendali e i sistemi di posta, se rappresentano un punto di ingresso rilevante.
L’errore più comune è testare soltanto il front-end visibile. In molte applicazioni, il rischio maggiore è nell’API: autorizzazioni applicate in modo incompleto, identificativi prevedibili, endpoint dimenticati, controlli sui ruoli gestiti solo nell’interfaccia o token con durata eccessiva. Un attaccante non ha bisogno di usare il percorso previsto dall’utente: può interrogare direttamente le richieste dell’applicazione e cercare comportamenti non protetti.
Obblighi normativi e richieste dei clienti
Il GDPR non impone in modo indistinto un penetration test a ogni organizzazione. Richiede però misure tecniche e organizzative adeguate al rischio. Se l’azienda tratta dati personali in sistemi esposti, gestisce informazioni particolarmente delicate o svolge attività per cui una violazione avrebbe impatti elevati, un test può essere una misura ragionevole per dimostrare che la sicurezza è stata valutata con metodo.
In alcuni settori, contratti, audit e requisiti di filiera rendono la verifica più concreta. Aziende che lavorano con grandi committenti, dati sanitari, pagamenti, servizi finanziari o infrastrutture essenziali possono ricevere richieste esplicite di evidenze sulla sicurezza. Anche la direttiva NIS2, quando applicabile, spinge verso una gestione strutturata del rischio cyber, con controlli coerenti con il contesto e verifiche periodiche.
Il punto non è acquistare un test per spuntare una casella. Un report senza remediation, senza responsabilità assegnate e senza riesame successivo non riduce il rischio. Il valore sta nella capacità di trasformare le evidenze tecniche in un piano di intervento verificabile.
Come pianificare un test utile
Un penetration test efficace parte dalla definizione del perimetro. Occorre stabilire quali domini, applicazioni, indirizzi IP, account di prova e ambienti possono essere analizzati. Vanno chiariti anche il livello di conoscenza iniziale del tester e i limiti operativi: un test black box simula un soggetto esterno con poche informazioni; un white box mette a disposizione codice, configurazioni e documentazione; un approccio grey box usa credenziali e informazioni parziali.
Non esiste un modello sempre migliore. Il black box è utile per misurare l’esposizione reale dall’esterno, ma può richiedere più tempo e non coprire alcuni percorsi interni. Il white box consente un’analisi più profonda e mirata, soprattutto su logiche applicative e configurazioni. Per una piattaforma business, spesso l’approccio grey box offre un buon equilibrio: permette di verificare sia l’accesso non autenticato sia la separazione tra ruoli e clienti.
Prima dell’avvio servono regole di ingaggio chiare. Chi autorizza il test, in quali fasce orarie si opera, quali tecniche sono escluse, come gestire eventuali dati trovati e chi deve essere contattato in caso di criticità devono essere definiti per iscritto. Testare senza autorizzazione esplicita o senza coordinamento con chi gestisce l’infrastruttura crea rischi inutili.
Il risultato dovrebbe distinguere le vulnerabilità in base a impatto, probabilità di sfruttamento e priorità di correzione. Una buona relazione non si limita a dire che un componente è vulnerabile: descrive il rischio per il business, fornisce evidenze riproducibili e indica interventi tecnicamente realistici. Alla consegna deve seguire la remediation e, per le criticità più rilevanti, un retest che confermi la chiusura effettiva del problema.
La frequenza dipende dal cambiamento
Per sistemi esposti e centrali nel business, una verifica annuale è spesso una base ragionevole, ma non è una regola universale. Un e-commerce soggetto a rilasci frequenti, una piattaforma SaaS con API pubbliche o un’azienda che integra nuovi fornitori dovrebbe programmare controlli anche dopo modifiche sostanziali. Al contrario, un’applicazione isolata, poco modificata e con accesso strettamente controllato può richiedere una cadenza diversa.
La frequenza va quindi collegata al ciclo di vita del software. Ogni nuovo modulo, integrazione, cambio di autenticazione o revisione infrastrutturale deve attivare una valutazione: basta il controllo interno oppure serve un test indipendente? Questa domanda evita sia l’eccesso di verifiche senza priorità sia il rinvio di controlli necessari.
Per chi gestisce sviluppo, server e manutenzione, il penetration test non è un giudizio sul lavoro svolto. È un controllo di realtà su ciò che potrebbe accadere fuori dai flussi previsti. Inserirlo nei momenti decisionali - prima di un go-live, dopo un cambiamento rilevante, durante una revisione del rischio - consente di correggere quando il costo e l’impatto operativo sono ancora gestibili.
Continua a leggere
Tendenze cybersecurity PMI italiane nel 2026
Le tendenze cybersecurity PMI italiane nel 2026: rischi concreti, priorità operative e scelte tecniche per proteggere dati, applicazioni e continuità.
Perché usare autenticazione multifattore in azienda
Scopri perché usare autenticazione multifattore riduce il rischio di accessi impropri, protegge dati e continuità operativa della tua impresa ogni giorno.
Quando esternalizzare il reparto IT aziendale
Quando esternalizzare il reparto IT aziendale: segnali, costi e criteri per affidare sviluppo, infrastrutture e sicurezza a un partner specializzato.