Migliori pratiche backup aziendale per PMI
Le migliori pratiche backup aziendale per proteggere dati, applicazioni e continuità operativa: strategia, test, sicurezza e responsabilità ben chiare.
Noventra7 min di lettura
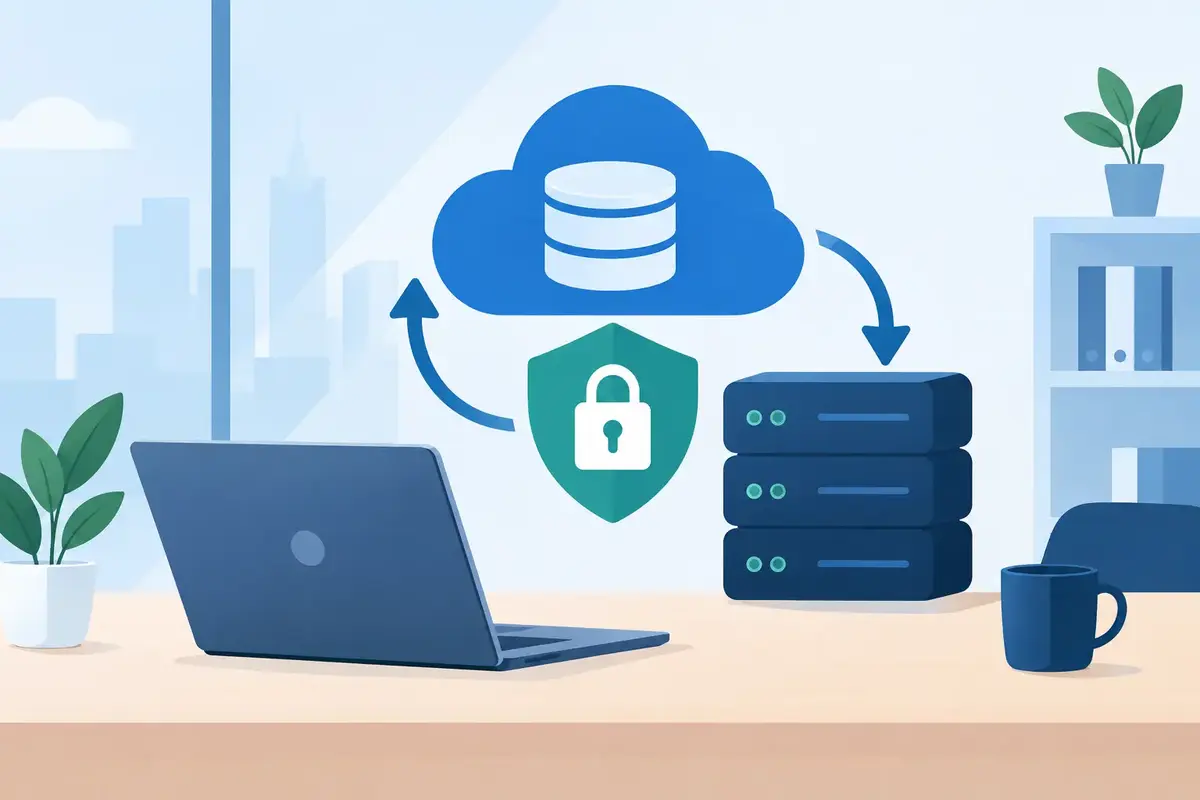
Un backup che non viene ripristinato non è una garanzia: è un’ipotesi. Le migliori pratiche backup aziendale partono da qui. Non basta verificare che un job termini senza errori o che lo spazio cloud contenga dei file. Occorre sapere quali dati sono recuperabili, in quanto tempo, da chi e con quali dipendenze applicative.
Per una PMI, la perdita di un database gestionale, degli ordini e-commerce o dei documenti condivisi può bloccare vendite, assistenza e amministrazione. Un ransomware è uno scenario noto, ma non è l’unico: cancellazioni accidentali, aggiornamenti difettosi, errori di configurazione, guasti del provider e credenziali compromesse producono conseguenze altrettanto concrete. La strategia deve quindi essere progettata attorno alla continuità operativa, non attorno al solo volume di dati da copiare.
Il backup deve seguire processi e sistemi
La prima domanda utile non è «dove salviamo i backup?», ma «cosa succede se questo sistema non è disponibile domani mattina?». La risposta cambia la priorità degli interventi. Un archivio storico può tollerare un ripristino dopo alcune ore; un e-commerce che acquisisce ordini e pagamenti, oppure un gestionale usato in magazzino, richiede obiettivi più stringenti.
È necessario censire dati, applicazioni, server, servizi SaaS, configurazioni e credenziali operative. In molti ambienti il backup del database esiste, mentre mancano file caricati dagli utenti, configurazioni Nginx, variabili d’ambiente, chiavi di cifratura, volumi Docker o procedure per ricreare un VPS. In quel caso si recuperano i dati, ma non il servizio nei tempi attesi.
Il perimetro va documentato con una mappa semplice e aggiornata: quale servizio dipende da quale database, dove risiedono gli allegati, quali integrazioni esterne sono coinvolte e chi possiede gli accessi necessari. Questa attività riduce il tempo perso nel momento peggiore, quando ricostruire la conoscenza implicita costa più del ripristino stesso.
RPO e RTO: due valori da decidere prima
RPO e RTO rendono misurabile una politica di backup. Il Recovery Point Objective indica quanti dati l’azienda può accettare di perdere. Se il backup viene eseguito ogni notte, un incidente alle 17 può comportare la perdita delle modifiche della giornata. Per alcuni sistemi è accettabile; per altri no.
Il Recovery Time Objective indica invece entro quando il servizio deve tornare operativo. Ripristinare un database da 300 GB e ricostruire un’applicazione può richiedere ore, anche se il backup è integro. Stabilire un RTO di un’ora senza verificare banda, automazioni, dipendenze e competenze disponibili produce una falsa aspettativa.
Non esiste un valore corretto in assoluto. Dipende dal costo del fermo, dalla frequenza delle transazioni e dalla presenza di procedure manuali temporanee. Il punto è formalizzare la decisione con il management: un RPO di 24 ore è una scelta di rischio e di budget, non un dettaglio tecnico.
Le migliori pratiche backup aziendale: la regola 3-2-1-1-0
La regola 3-2-1 resta un riferimento valido: almeno tre copie dei dati, su due supporti o sistemi distinti, con una copia conservata fuori sede. Oggi è utile estenderla a 3-2-1-1-0: una copia deve essere offline o immutabile, e zero errori devono emergere dai controlli di ripristino.
L’immutabilità impedisce la modifica o la cancellazione dei backup per un periodo definito. È una difesa rilevante contro ransomware e compromissione degli account amministrativi. Tuttavia non sostituisce la separazione degli accessi: se produzione, storage di backup e console cloud usano lo stesso utente privilegiato senza MFA, un singolo furto di credenziali può compromettere l’intera catena.
La copia offline può essere fisicamente disconnessa oppure logicamente isolata. La scelta dipende dall’infrastruttura e dai tempi richiesti per il recupero. Un supporto completamente offline offre maggiore isolamento, ma rende meno rapido il ripristino. Uno storage immutabile in cloud è più pratico per molte PMI, purché sia configurato con retention, ruoli distinti e controllo dei costi di conservazione.
La ridondanza non significa duplicare alla cieca ogni file. Una politica efficace combina backup completi, incrementali e, quando serve, backup transazionali o point-in-time recovery per i database. Il database di un’applicazione Laravel, Node.js o di un e-commerce non dovrebbe essere copiato mentre è in uno stato incoerente. Bisogna usare strumenti e procedure che rispettino il motore dati, verificando log, consistenza e possibilità di restore.
Proteggere anche configurazioni, codice e ambienti
Un servizio moderno non è fatto solo di dati. In un’infrastruttura con Docker, ad esempio, vanno considerati i volumi persistenti, i file compose, le immagini o le istruzioni per rigenerarle, i segreti, le configurazioni del reverse proxy e le regole firewall. Le immagini Docker possono essere ricostruite da pipeline affidabili, ma i volumi applicativi e le variabili d’ambiente richiedono una gestione esplicita.
Il codice sorgente deve risiedere in un repository con cronologia, controlli di accesso e copie adeguate. Non va confuso con il backup dei dati di produzione. Allo stesso modo, l’export periodico di un CRM SaaS o di una piattaforma e-commerce non equivale sempre a un backup completo: occorre verificare se include allegati, ordini, clienti, configurazioni, log e dati delle integrazioni.
Una buona pratica è definire per ogni componente il metodo di recupero: ripristino diretto, ricostruzione da codice infrastrutturale, esportazione dal fornitore o attivazione di un ambiente alternativo. Questo evita di trattare sistemi diversi con una procedura identica e insufficiente.
Il test di restore è il controllo che conta
I backup devono essere monitorati, ma una notifica verde conferma solo che il processo ha completato ciò che era stato configurato. Non conferma che il contenuto sia utilizzabile. Il test di ripristino verifica integrità, tempi reali e correttezza della procedura.
Per i sistemi critici, il test dovrebbe avvenire a intervalli regolari in un ambiente separato. Non basta estrarre un file: bisogna avviare l’applicazione, collegarla al database ripristinato, verificare gli allegati e controllare i flussi fondamentali, come login, ordini, emissione documenti o sincronizzazioni. I dati usati nei test vanno trattati con le stesse cautele di quelli di produzione, specialmente se contengono informazioni personali.
Ogni prova deve produrre evidenze operative: data, sistema testato, backup utilizzato, durata, problemi emersi e azioni correttive. Se il restore richiede passaggi manuali, tali passaggi devono essere documentati e assegnati a persone reperibili. La documentazione che esiste solo nella testa del consulente o del responsabile IT è un rischio operativo.
Sicurezza, retention e responsabilità
Un backup contiene spesso l’intero patrimonio informativo dell’azienda. Per questo va cifrato in transito e a riposo, protetto da MFA, accessi minimi necessari e registrazione delle attività amministrative. Le credenziali del servizio di backup non devono essere salvate sul server di produzione con privilegi di cancellazione indiscriminati.
La retention va definita in base a esigenze operative, contrattuali e normative. Conservare tutto per sempre aumenta costi, superficie di esposizione e complessità di ricerca. Conservare troppo poco può rendere impossibile recuperare una cancellazione scoperta dopo mesi. È utile distinguere retention giornaliera, settimanale, mensile e archivio a lungo termine, applicandole in modo coerente ai diversi sistemi.
Anche le responsabilità devono essere esplicite. Chi controlla gli alert? Chi autorizza un ripristino? Chi gestisce le chiavi di cifratura? Chi verifica che il fornitore cloud rispetti quanto previsto? Il modello di responsabilità condivisa non trasferisce automaticamente al provider la protezione dei dati aziendali: il provider tutela la propria piattaforma, mentre configurazione, dati e procedure restano spesso in carico al cliente.
Un partner tecnico che gestisce codice, server e sicurezza può ridurre la frammentazione, ma non elimina la necessità di decisioni aziendali su priorità e rischio. Noventra affronta queste attività collegando architettura applicativa, infrastruttura e procedure di recovery, perché un backup efficace deve riportare in funzione il servizio, non solo recuperare dei file.
La verifica più utile da fare questa settimana è semplice: scegliete un sistema critico e chiedete di vedere un ripristino completo, con tempi misurati. Se la risposta richiede supposizioni, accessi da recuperare o istruzioni non documentate, il problema non è il prossimo incidente. È già presente.
Continua a leggere
Quando serve un penetration test in azienda
Quando serve un penetration test: segnali, obblighi e priorità per verificare applicazioni, e-commerce e infrastrutture prima di un incidente reale e grave.
Tendenze cybersecurity PMI italiane nel 2026
Le tendenze cybersecurity PMI italiane nel 2026: rischi concreti, priorità operative e scelte tecniche per proteggere dati, applicazioni e continuità.
Perché usare autenticazione multifattore in azienda
Scopri perché usare autenticazione multifattore riduce il rischio di accessi impropri, protegge dati e continuità operativa della tua impresa ogni giorno.