Monolite versus microservizi aziendali oggi
Un gestionale rallenta perché ogni modifica richiede verifiche su funzioni apparentemente lontane. Un e-commerce cresce e un picco di traffico sul catalogo influenza anche ordini e back office. È spesso a questo punto che il confronto tra monolite versus microservizi aziendali entra nelle decisioni IT. La domanda corretta, però, non è quale architettura sia più moderna. È quale modello riduca il rischio operativo e renda sostenibile l'evoluzione del software.
I microservizi non risolvono automaticamente un'applicazione difficile da mantenere. Un monolite non è automaticamente un debito tecnico. Entrambe le architetture possono funzionare bene o creare costi inutili: la differenza dipende dalla struttura del dominio, dal team che gestisce il sistema e dalla disciplina con cui vengono progettati rilasci, infrastruttura e monitoraggio.
Monolite versus microservizi aziendali: cosa cambia davvero
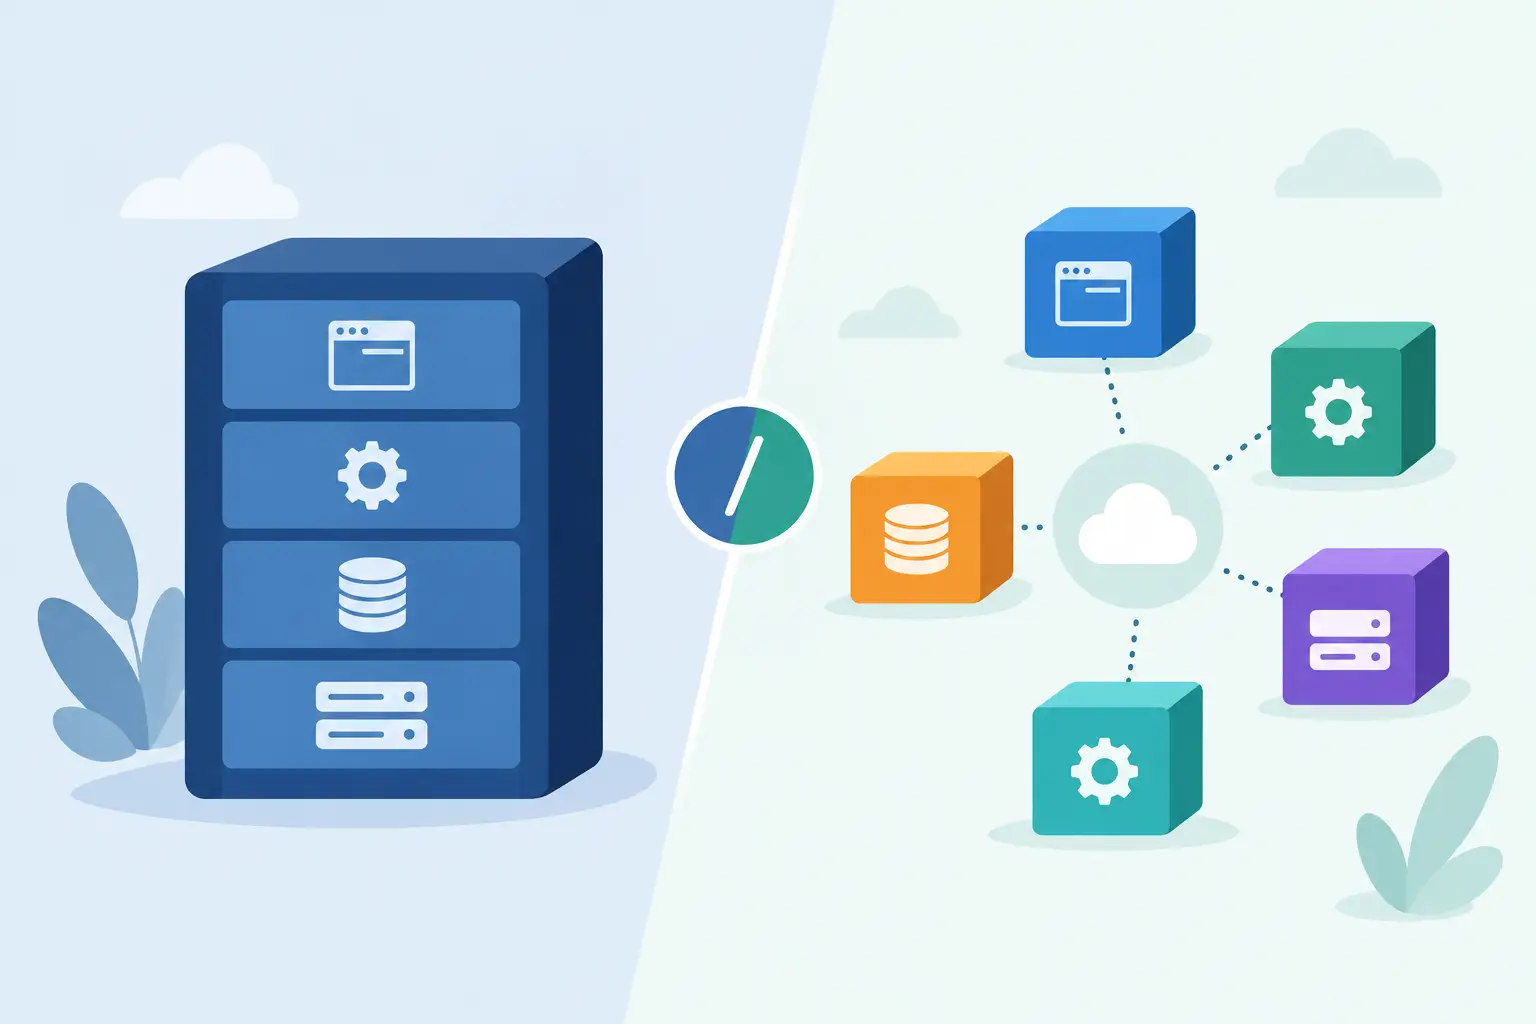
Un'applicazione monolitica raccoglie in un unico progetto le funzioni principali del sistema: interfaccia, logica applicativa, regole di business e, spesso, accesso ai dati. Viene distribuita come un unico artefatto. Un portale Laravel che gestisce clienti, ordini, magazzino e fatturazione può essere un monolite, anche se usa API, code di elaborazione e servizi esterni.
Un'architettura a microservizi divide invece il sistema in componenti autonome, ciascuna responsabile di una capacità aziendale circoscritta. Per esempio, gestione catalogo, pricing, ordini, disponibilità, notifiche e anagrafiche possono diventare servizi indipendenti. Ogni servizio può avere un proprio ciclo di rilascio, un proprio database o una propria porzione di dati, e comunica con gli altri attraverso API o messaggi.
La differenza non è soltanto nel codice. Cambiano il modo in cui si distribuisce il software, si gestiscono gli incidenti, si controlla la sicurezza e si ricostruisce la causa di un errore. In un monolite, una richiesta attraversa in genere pochi confini tecnici. Nei microservizi, la stessa operazione può coinvolgere più reti, code, database e log distribuiti.
Per questo una scelta architetturale non dovrebbe partire da una preferenza tecnologica. Deve partire da una verifica concreta: quali processi cambiano spesso, quali componenti generano carico, dove si concentrano i rischi di fermo e chi sarà responsabile della piattaforma tra sei, dodici o trentasei mesi.
Quando il monolite è la scelta più razionale
Per molte PMI, un monolite ben progettato è il punto di partenza più efficace. Riduce il numero di componenti da amministrare, semplifica lo sviluppo locale e rende più diretto il rilascio. Con un solo repository, un processo di deploy chiaro e una base dati coerente, il team può concentrarsi sulle funzionalità che incidono sui processi aziendali.
Questo vale soprattutto quando il prodotto è in fase iniziale, il dominio è ancora in evoluzione o il team di sviluppo è contenuto. Se ogni settimana cambiano flussi di approvazione, regole commerciali e procedure di magazzino, separare subito i servizi può cristallizzare confini sbagliati. Prima di dividere, occorre capire dove esistono responsabilità stabili e realmente indipendenti.
Un monolite può anche scalare. Non tutto il sistema deve crescere nello stesso modo, ma è possibile usare cache, code asincrone, database ottimizzati, CDN e istanze applicative multiple. In molti casi, il collo di bottiglia non è la forma monolitica dell'applicazione: è una query inefficiente, un'integrazione esterna lenta, un job eseguito in modo sincrono o un'infrastruttura non dimensionata.
Il limite emerge quando le parti del sistema diventano troppo accoppiate. Se rilasciare una modifica al catalogo comporta test estesi sulla contabilità, oppure se un problema in un modulo secondario blocca l'intera distribuzione, il monolite sta perdendo la sua semplicità iniziale. Non significa che vada riscritto. Significa che va analizzato e, se necessario, modularizzato.
Il monolite modulare evita molte false alternative
Tra il monolite unico e una rete di microservizi esiste una soluzione spesso sottovalutata: il monolite modulare. L'applicazione resta distribuita come un unico sistema, ma il codice viene organizzato in moduli con responsabilità definite, interfacce esplicite e dipendenze controllate.
Un modulo ordini, per esempio, non dovrebbe accedere liberamente alle tabelle del modulo CRM o richiamare logiche interne non documentate. Questa disciplina riduce l'accoppiamento e rende più semplice estrarre un servizio in futuro, quando ci sarà una ragione concreta per farlo. È un approccio pragmatico: si conserva la semplicità operativa del monolite senza rinunciare a un disegno architetturale ordinato.
Quando i microservizi hanno senso
I microservizi diventano utili quando l'autonomia produce un vantaggio misurabile. Un caso tipico è una piattaforma con aree che hanno carichi molto diversi. Il motore di ricerca prodotti, ad esempio, può richiedere risorse e tecnologie differenti rispetto alla gestione amministrativa. Separarlo consente di scalarlo senza replicare l'intera applicazione.
Un altro caso riguarda team numerosi o distribuiti su prodotti differenti. Se più squadre lavorano in parallelo e si ostacolano perché ogni rilascio confluisce nello stesso progetto, servizi ben delimitati possono ridurre le dipendenze organizzative. Ma il vantaggio esiste soltanto se ogni team possiede davvero il proprio componente, compresi test, deploy, monitoraggio e reperibilità in caso di incidente.
Anche le integrazioni esterne possono motivare una separazione. Un connettore verso marketplace, corrieri o sistemi ERP può essere isolato per evitare che instabilità, limiti API o cambiamenti del fornitore abbiano effetti diretti sull'applicazione centrale. In questi casi, code e meccanismi di retry permettono di gestire gli errori senza interrompere il processo principale.
I microservizi sono indicati, infine, quando alcune capacità hanno requisiti distinti di disponibilità, conformità o sicurezza. Un servizio che tratta dati particolarmente sensibili può richiedere controlli, autorizzazioni e audit separati. La separazione, però, non sostituisce la sicurezza: aumenta i punti da proteggere e richiede identità applicative, gestione dei segreti, segmentazione di rete e aggiornamenti costanti.
Il costo nascosto della distribuzione
La parte più difficile dei microservizi non è creare un container Docker o esporre un'API. È gestire la complessità distribuita. Una transazione che nel monolite usa il database per garantire coerenza, nei microservizi può diventare una sequenza di eventi asincroni. Occorre stabilire cosa succede se un pagamento è confermato ma l'ordine non viene registrato, oppure se un messaggio viene elaborato due volte.
Servono idempotenza, tracciamento delle richieste, metriche centralizzate, log correlati e procedure di ripristino. Senza questi elementi, capire perché un ordine non è arrivato al gestionale può richiedere ore e coinvolgere più sistemi. Il costo non è teorico: ricade sulle persone che devono intervenire fuori orario, sul tempo necessario per diagnosticare gli incidenti e sulla continuità del servizio.
Cresce anche il perimetro infrastrutturale. Ogni servizio richiede configurazioni, credenziali, backup, pipeline di rilascio, controlli di sicurezza e monitoraggio. Kubernetes può essere utile in contesti adeguati, ma non è un requisito automatico. Per alcune realtà, un insieme limitato di servizi su VPS ben gestite, Docker, Nginx e procedure di deploy affidabili è più controllabile di una piattaforma di orchestrazione sovradimensionata.
Come decidere senza partire da una riscrittura
La scelta dovrebbe iniziare con una mappa dei processi, non con un diagramma tecnico. Bisogna identificare le aree che cambiano più spesso, quelle che provocano rallentamenti, le integrazioni fragili e i punti in cui un errore ha un impatto economico o operativo rilevante. Da qui si definiscono priorità verificabili.
È utile valutare cinque aspetti: frequenza dei rilasci, necessità di scalare singole funzioni, maturità del team, complessità delle integrazioni e capacità di gestione operativa. Se i rilasci sono pochi, il carico è uniforme e il team è ristretto, il monolite modulare è spesso la scelta migliore. Se invece esistono domini indipendenti, carichi disomogenei e responsabilità tecniche ben assegnate, una separazione graduale può essere giustificata.
La parola decisiva è graduale. Riscrivere un gestionale funzionante per trasformarlo integralmente in microservizi è un progetto ad alto rischio: per mesi si investe senza offrire nuove funzioni, mentre vecchie regole operative rischiano di essere perse. È preferibile estrarre un componente con confini chiari e una motivazione precisa, come notifiche, ricerca, integrazioni esterne o generazione documentale. Si misura il risultato e si procede solo se l'autonomia ottenuta compensa la complessità aggiunta.
Prima della separazione conviene mettere ordine nel sistema esistente: test automatici sulle funzioni critiche, pipeline di rilascio ripetibile, backup verificati, monitoraggio degli errori e documentazione delle dipendenze. Senza questa base, i microservizi moltiplicano problemi già presenti invece di risolverli.
L'architettura deve seguire la capacità operativa
La scelta tra monolite e microservizi è anche una scelta di responsabilità. Un'azienda non adotta soltanto un modello di sviluppo: adotta un modello di gestione che deve reggere manutenzione, aggiornamenti, incidenti e crescita. Il confine giusto è quello che il team sa comprendere, osservare e mantenere con continuità.
Per questo il progetto utile non è quello con più servizi, ma quello che rende più prevedibile il lavoro: rilasci meno rischiosi, dati affidabili, prestazioni misurabili e tempi di intervento chiari. È il criterio con cui Noventra valuta architettura, infrastruttura e sicurezza prima di proporre una direzione tecnica.
Quando il software supporta vendite, logistica, assistenza o amministrazione, l'architettura non deve dimostrare modernità. Deve permettere all'impresa di cambiare senza interrompere ciò che già funziona.